
kapitein Kirsten de Vries
sergeant Sjoerd Hilckmann
Cyber Awareness Month: ‘de tijd van naïviteit moet voorbij zijn’
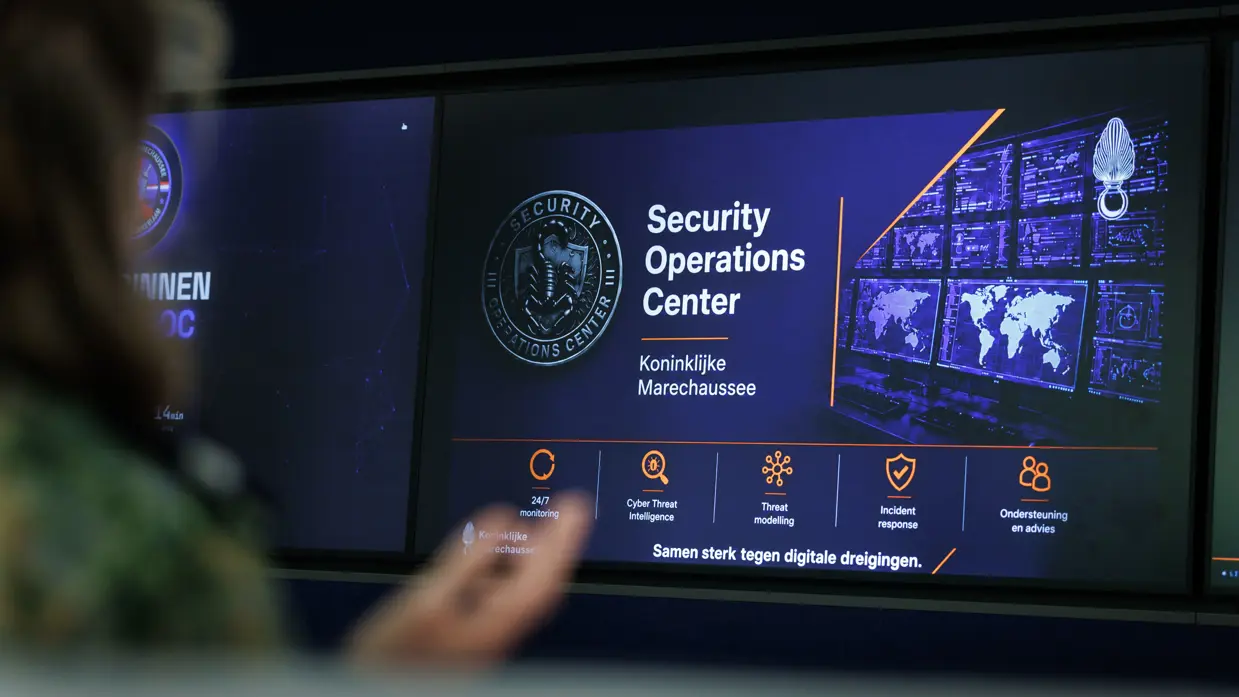
Wat kan de Marechaussee leren van het recente cyberincident bij Albert Heijn? Op het eerste gezicht misschien een gekke vraag, maar dat is het zeker niet. Ons Security Operations Center (SOC) monitort namelijk niet alleen interne gebeurtenissen, maar onderzoekt daarnaast of dergelijke grote verstoringen ook onze organisatie kunnen ontregelen. Hoog tijd dus om, tijdens Cyber Awareness Month, eens nader kennis te maken met deze afdeling.
Drie jaar geleden begon de inrichting van een Chief Information Security Office (CISO) voor de Marechaussee. Daarbinnen opereert het SOC. Sinds het begin is Joost* het hoofd van het centrum. Hij werkt al zeventien jaar bij Defensie en brengt de nodige cyberervaring met zich mee. Naar eigen zeggen is hij een echte nerd en draait zijn wereld om het bijdragen aan de nationale (cyber)veiligheid.
“Als iemand op bezoek komt en mijn wifi-wachtwoord wil, geef ik dat niet zomaar. Ik deel mijn wifi liever niet. Onlangs kocht ik een andere auto. Waar anderen misschien vooral een nieuw voertuig zien, zie ik alle systemen die erin zitten en de mogelijkheden om me daarmee te bespioneren. Ik kan er niet meer onbevangen naar kijken. Soms lijkt het me heerlijk om weer naïef te zijn.”
“De tijd van ‘ik zie het niet, dus het bestaat niet’ moet wel echt voorbij zijn”, bepleit het hoofd SOC.
AI, spearphishing en spionage
En naïef, dat zijn we nog weleens binnen de Marechaussee, vindt Joost. Al merkt hij dat zijn vooruitziende blik, of die van een van zijn collega’s, wel steeds meer aftrek vindt. “Veel mensen vinden cyber heel spannend. Dat hackers overal kunnen inbreken, klinkt heel ‘Hollywood’ natuurlijk. Maar vergis je niet: cyber gaat zo ontzettend snel, we staan continu onder dreiging. De komende jaren worden we steeds meer geconfronteerd met AI, spearphishing en spionage. En daarom moet de tijd van ‘ik zie het niet, dus het bestaat niet’ echt voorbij zijn. Gelukkig merken we een ommekeer binnen onze organisatie en weten mensen ons steeds vaker te vinden.”
Het lijkt zo simpel: sluit Mulan af op je computer als je wat anders gaat doen. Maar het wordt nog vaak vergeten.
Nieuwe manier van denken
De vraagstukken van deze collega’s die bij het SOC-team terechtkomen, kunnen gaan over complexe situaties, maar ook over spam op een werktelefoon, een melding voorval op cybergebied of verdachte links in de mail. Daarbij is bewustwording en verder kijken dan je neus lang is al een eerste stap. Het lijkt zo simpel: klik niet op links die je niet vertrouwt, kies wachtwoorden die moeilijker te raden zijn en sluit Mulan af op je computer als je even wegloopt.
In de praktijk gaat het vaker fout dan we met z’n allen denken. Naast deze persoonlijke maatregelen kan een nieuwe manier van denken geen kwaad, legt Joost uit.
“Het gaat op het gebied van cybersecurity steeds meer om de vertaling van het conventionele naar het digitale kwaad. Als een buitenlandse hoogwaardigheidsbekleder in Nederland in een hotel zit, heb je de conventionele veiligheidsmaatregelen, zoals persoonsbeveiliging. Maar hoe zit het met de digitale maatregelen? Als heel zijn hotelkamer digitaal is, van de gordijnen tot de magnetron, zijn die systemen te manipuleren? En hoe? Hebben we dat voldoende in beeld?”
Ook aan de grens is het belangrijk om verder te kijken dan de traditionele veiligheidsrisico’s, benadrukt Joost.
“Stel dat je als marechaussee aan de grens staat en er duikt een persoon op met een koffer met daarin een zogenaamde Flipper Zero (een tool om mee te hacken, red.). Iemand die op een ouderwetse manier denkt, laat zo’n persoon gaan, want die herkent de Flipper Zero niet. Iemand die op een vernieuwende manier hiernaar kijkt, vraagt zich af wat de ander daarmee moet.”
“De grootste risico’s binnen de Marechaussee zijn op dit moment spam en spearphishing.”
Thuisfront
Het hoofd van het SOC pleit daarom voor meer training, meer opleiding én meer risicomanagement. “De twee grootste risico’s binnen de Marechaussee zijn op dit moment spam en spearphishing. Een voorbeeld: als ik weet dat jij, in een hooggeplaatste rol, volgende week naar een ander land afreist om daar een internationale conferentie bij te wonen. Dan heb je kans dat je vanuit de buitenwereld meer wordt bestookt met e-mails om jou ertoe te verleiden ergens op te klikken.”
Niet alleen medewerkers zelf, maar ook hun naasten kunnen doelwit worden. Gegevens van medewerkers kunnen immers op straat komen te liggen.
“Krijg je spam of gekke telefoontjes, bel ons vooral. Mocht het toch misgaan, dan onderzoeken wij met welke partijen we te maken hebben, of er sprake is van een trend en of we moeten handelen.”
Het SOC ondersteunt het Operatiecentrum (OPSCENT) van de Marechaussee.
Aanvullende maatregelen
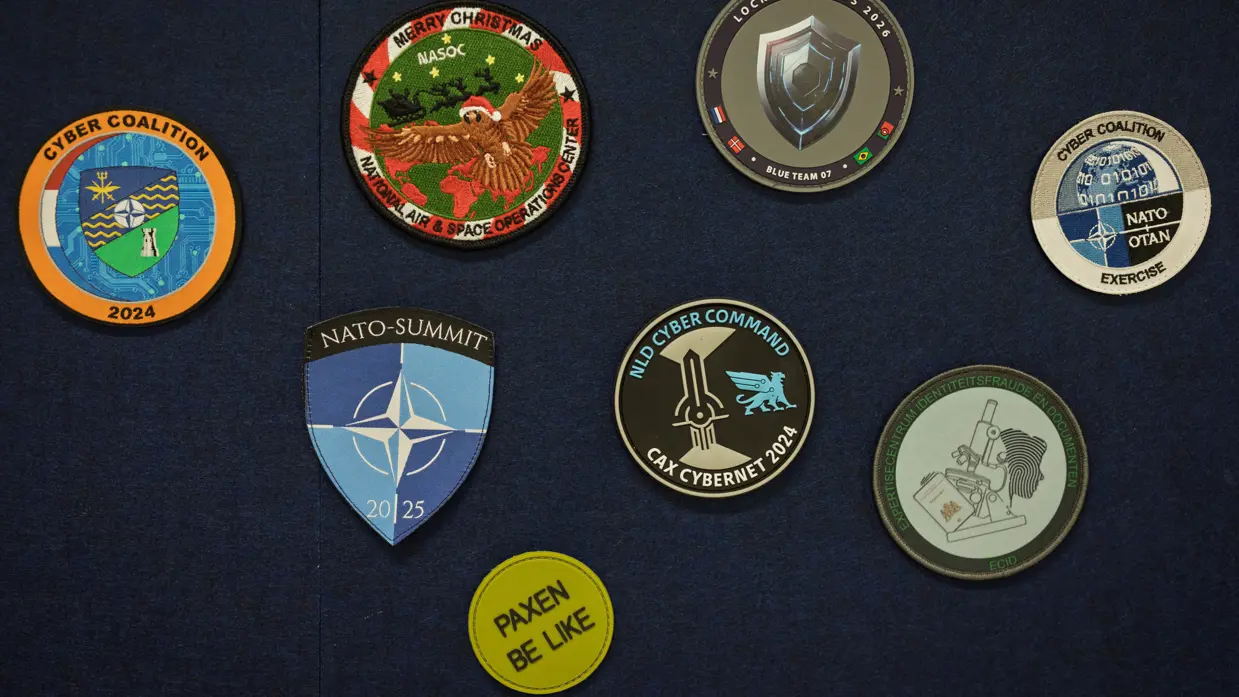
Naast dit stuk veiligheid op medewerkersniveau, houden collega’s van het SOC zich bezig met cybersecurity Marechaussee-breed. Zo ondersteunen ze het Operatiecentrum (OPSCENT), doen ze mee aan grote cyber-oefeningen van de NAVO als Locked Shields en Cyber Coalition én monitoren ze met Cyber Threat Intel de buitenwereld. Zo keek het SOC-team met belangstelling naar de gebeurtenissen rondom Albert Heijn.
“Wij kijken dan of we zelf dergelijke systemen hebben draaien, of die via internet bereikbaar zijn en wat het effect is als een kwaadwillende daarmee aan de slag gaat. Samen met ketenpartners bedenken we of we additionele veiligheidsmaatregelen moeten nemen. Negen van de tien keer gaat het gelukkig om iemand die met een systeem loopt te spelen. Maar in tijden van politieke cyberdreiging zien we veel meer meldingen van datalekken en kwetsbaarheden. Daarom bewapenen we ons digitaal, met strategieën en roadmaps, om maar zo goed mogelijk te monitoren waar we in de toekomst mogelijk mee te maken krijgen.”
Joost en zijn collega’s namen deel aan grote NAVO-oefeningen als Locked Shields en Cyber Coalition.
Maarten* - medewerker SOC
“Ik werkte zes jaar lang bij het eskadron Hoog Risico Beveiliging (HRB), maar wilde op een gegeven moment wat anders. Affiniteit met computers heb ik altijd wel gehad, alleen bleef dat redelijk oppervlakkig. Ik volg inmiddels een mbo-opleiding op het gebied van ICT. Door middel van een Tijdelijke Tewerkstelling van drie jaar ben ik bij het SOC aan de slag gegaan. Dat ik nu op deze manier kan bijdragen aan de veiligheid van Nederland, vind ik heel mooi.
Ik zit nog niet zo lang op deze plek, maar ik merk al wel dat veel mensen doorgaans niet inzien hoe belangrijk cyberveiligheid is. Voordat ik bij het SOC kwam, was ik er zelf ook niet heel erg mee bezig, moet ik eerlijk zeggen. Maar dat is wel een stuk verbeterd. Ik weet inmiddels dat je moet opletten welke informatie je verspreidt, dat je geen wachtwoorden moet delen of even je Mulan-computer moet laten openstaan om snel iets anders te doen. Dat laatste zie je op brigades vaak gebeuren. Soms moeten mensen eerst ergens echt van schrikken, voordat de awareness bij hen binnenkomt. Maar kleine foutjes kunnen al gevaarlijk genoeg zijn.”
*Om veiligheidsredenen maken we gebruik van gefingeerde namen.